Του Αντώνη Ζήβα
Υπάρχει μια πλευρά της Βόρειας Κορέας που δεν εμφανίζεται στις στρατιωτικές παρελάσεις της Πιονγιάνγκ, δεν περιλαμβάνεται στις συχνές δοκιμές σε πυρηνικών βαλλιστικών πυραύλων και δεν αποτυπώνεται στις δορυφορικές εικόνες των πυρηνικών εγκαταστάσεων.
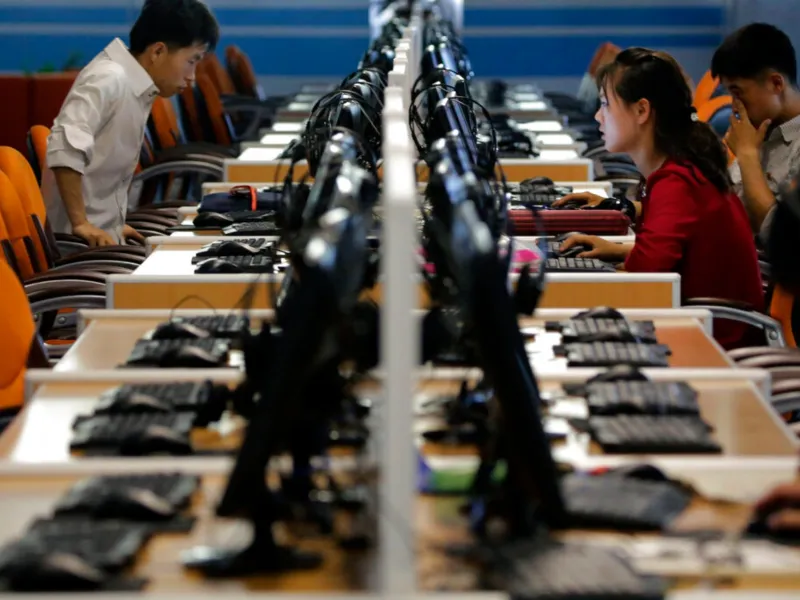
Αυτή η (σκιώδης) πλευρά, δεν φορά επίσης στρατιωτικές στολές, επιβαίνει σε στρατιωτικά οχήματα ή βρίσκεται σε ορατές βάσεις. Λειτουργεί μέσα στο αχανές σύμπαν των αλγόριθμων κινούμενη μέσα από υπολογιστές, κλεμμένες ψηφιακές ταυτότητες και αόρατα δίκτυα που μπορούν να απλώνονται σε ολόκληρο τον κόσμο.
Είναι ο στρατός των χάκερ του Κιμ Γιονγκ Ουν.
Οι αποκαλύψεις των αμερικανικών αρχών στις 12 Νοεμβρίου για δύο διαφορετικές επιχειρήσεις κυβερνοκλοπών, συνολικής κλίμακας δισεκατομμυρίων δολαρίων, επαναφέρουν ένα ερώτημα που ξεπερνά κατά πολύ την ασφάλεια των κρυπτονομισμάτων: πόσο έχει καταφέρει ένα από τα πιο απομονωμένα κράτη του κόσμου να μετατρέψει το κυβερνοέγκλημα σε εργαλείο κρατικής ισχύος;
Η κλοπή περισσότερων από 6 δισ. δολαρίων από την Binance και η ξεχωριστή επιχείρηση FaceStealer, μέσω της οποίας αποσπάστηκαν πάνω από 400 εκατ. δολάρια σε κρυπτονομίσματα μέσα σε 18 μήνες, δεν αποτελούν απλά και μόνο δύο εντυπωσιακές υποθέσεις ηλεκτρονικής απάτης. Αποκαλύπτουν δύο διαφορετικές όψεις μιας στρατηγικής που συνδέει την τεχνολογική διείσδυση, την οικονομική δραστηριότητα και τη γεωπολιτική.
Ένα κράτος που αναζητά χρήματα έξω από τα σύνορά του (και τα βρίσκει)
Η Βόρεια Κορέα βρίσκεται εδώ και χρόνια αντιμέτωπη με ένα εκτεταμένο καθεστώς διεθνών κυρώσεων, εξαιτίας κυρίως του πυρηνικού και βαλλιστικού της προγράμματος. Οι περιορισμοί στις εμπορικές και χρηματοοικονομικές συναλλαγές έχουν περιορίσει σημαντικά τις δυνατότητες πρόσβασης της χώρας στο διεθνές οικονομικό σύστημα.
Αυτό, ωστόσο, δεν σημαίνει ότι η Πιονγιάνγκ έχει μείνει χωρίς εναλλακτικές.
Αντί να επιχειρεί αποκλειστικά να παρακάμψει τους περιορισμούς μέσω παραδοσιακών δικτύων εμπορίου και λαθρεμπορίου, έχει επενδύσει σε μια δραστηριότητα που δεν απαιτεί φυσική παρουσία στη χώρα-στόχο, δεν προϋποθέτει μεταφορά μεγάλων χρηματικών ποσών μέσω τραπεζών και μπορεί να πραγματοποιηθεί από απόσταση: τις κυβερνοεπιθέσεις.
Η έκθεση της Πολυμερούς Ομάδας Παρακολούθησης Κυρώσεων (MSMT), η οποία δημοσιεύθηκε το φθινόπωρο του 2025 από ομάδα 11 κρατών, μεταξύ των οποίων οι ΗΠΑ, η Βρετανία, η Γαλλία, η Γερμανία, η Ιαπωνία και η Νότια Κορέα, περιγράφει ένα οργανωμένο κρατικό πρόγραμμα κυβερνοδραστηριοτήτων.
Σύμφωνα με την έκθεση, οι βορειοκορεατικές ομάδες έκλεψαν τουλάχιστον 1,19 δισ. δολάρια σε κρυπτονομίσματα το 2024. Από τον Ιανουάριο έως τον Σεπτέμβριο του 2025, το ποσό έφτασε τουλάχιστον τα 1,65 δισ. δολάρια, κυρίως λόγω της επίθεσης στο ανταλλακτήριο Bybit τον Φεβρουάριο εκείνης της χρονιάς.
Η ίδια έκθεση περιγράφει δίκτυα Βορειοκορεατών υπηκόων και ξένων διαμεσολαβητών σε χώρες όπως η Κίνα, η Ρωσία, η Καμπότζη, το Βιετνάμ και τα Ηνωμένα Αραβικά Εμιράτα, τα οποία χρησιμοποιούνται για τη νομιμοποίηση εσόδων και τη μετατροπή των κλεμμένων ψηφιακών περιουσιακών στοιχείων σε συμβατικό χρήμα.
Δεν πρόκειται, επομένως, για μια ομάδα ανεξάρτητων χάκερ που αναζητούν προσωπικό οικονομικό όφελος. Πρόκειται για ένα ευρύτερο δίκτυο δραστηριοτήτων, στο οποίο η κυβερνοκλοπή συνδέεται με την παράκαμψη των κυρώσεων και την εξασφάλιση πόρων για κρατικούς σκοπούς.
Διαβάστε: Η χώρα της φτώχειας που κατασκευάζει πυρηνικά όπλα
Από τη Binance στα deepfakes: Δύο διαφορετικές επιχειρήσεις, η ίδια στρατηγική
Η υπόθεση της Binance αποτελεί ένα χαρακτηριστικό παράδειγμα της κλίμακας στην οποία μπορεί να κινηθεί αυτός ο μηχανισμός.
Στις 29 Οκτωβρίου 2026, η ομάδα TraderTraitor, την οποία το FBI συνδέει με τον βορειοκορεατικό στρατό, έκλεψε ψηφιακά περιουσιακά στοιχεία αξίας άνω των 6 δισ. δολαρίων από το μεγαλύτερο ανταλλακτήριο κρυπτονομισμάτων στον κόσμο.
Η επίθεση δεν περιορίστηκε στην αφαίρεση των χρημάτων. Ακολούθησε μια εκτεταμένη προσπάθεια μεταφοράς τους μέσα από διαφορετικά δίκτυα και υπηρεσίες ανταλλαγής, ώστε να δυσκολέψει ο εντοπισμός της διαδρομής τους.
Οι αμερικανικές αρχές ανακοίνωσαν ότι, σε συνεργασία με ιδιωτικές εταιρείες, κατάφεραν να παγώσουν περισσότερα από 2,7 δισ. δολάρια, ενώ έχουν εξασφαλίσει δικαστική έγκριση για την κατάσχεση ή δέσμευση ποσών άνω των 1,2 δισ. δολαρίων.
Η δεύτερη υπόθεση είναι διαφορετική, αλλά εξίσου αποκαλυπτική για τη μεθοδολογία των βορειοκορεατικών ομάδων.
Το FBI ονόμασε FaceStealer μια επιχείρηση κοινωνικής μηχανικής που βασιζόταν στην εκμετάλλευση της ανθρώπινης εμπιστοσύνης.
Οι χάκερ παραβίαζαν λογαριασμούς επικοινωνίας και χρησιμοποιούσαν τα στοιχεία πραγματικών προσώπων για να προσκαλούν νέα θύματα σε διαδικτυακές συναντήσεις.
Κατά τη διάρκεια των βιντεοκλήσεων, εμφάνιζαν προηχογραφημένα βίντεο προηγούμενων θυμάτων ή χρησιμοποιούσαν deepfakes γνωστών προσωπικοτήτων από τον χώρο των κρυπτονομισμάτων.
Στη συνέχεια προκαλούσαν ένα υποτιθέμενο τεχνικό πρόβλημα και ζητούσαν από τον συνομιλητή να ακολουθήσει έναν σύνδεσμο για να το διορθώσει. Η διαδικασία εγκαθιστούσε κακόβουλο λογισμικό στη συσκευή του.
Το αποτέλεσμα ήταν η υποκλοπή ψηφιακών περιουσιακών στοιχείων και η πρόσβαση σε λογαριασμούς και επαφές, οι οποίες μπορούσαν να χρησιμοποιηθούν για νέες επιθέσεις.
Το FBI ανακοίνωσε ότι εντόπισε και κατέσχεσε περισσότερα από 900 βίντεο από κάμερες θυμάτων. Η εκστρατεία είχε αποφέρει πάνω από 400 εκατ. δολάρια μέσα σε 18 μήνες.
Οι δύο επιχειρήσεις αποδίδονται σε διαφορετικές ομάδες.
Η TraderTraitor συνδέεται με την κλοπή της Binance, ενώ η FaceStealer με το σύμπλεγμα χάκερ που είναι γνωστό ως Sapphire Sleet και UNC1069. Δεν πρόκειται για μία ενιαία επίθεση ή για δύο σκέλη της ίδιας επιχείρησης.
Η σημασία τους βρίσκεται στο ότι εντάσσονται στην ευρύτερη δραστηριότητα κυβερνοκλοπών που οι αμερικανικές αρχές αποδίδουν στο βορειοκορεατικό κράτος.
Ο πραγματικός στόχος δεν είναι τα κρυπτονομίσματα
Η συζήτηση συχνά εγκλωβίζεται στα ποσά που εξαφανίζονται από τα ψηφιακά πορτοφόλια. Όμως το σημαντικότερο ερώτημα είναι τι μπορεί να κάνει ένα κράτος με τα χρήματα που αποκτά μέσω τέτοιων επιχειρήσεων.
Η έκθεση της MSMT συνδέει ευθέως τις κλοπές κρυπτονομισμάτων και τις παράνομες δραστηριότητες εργαζομένων στον τομέα της πληροφορικής με τη χρηματοδότηση των προγραμμάτων όπλων μαζικής καταστροφής και βαλλιστικών πυραύλων της Βόρειας Κορέας.
Η ίδια έκθεση καταγράφει ακόμη ότι βορειοκορεατικοί φορείς χρησιμοποιούσαν stablecoins σε συναλλαγές που σχετίζονταν με προμήθειες, μεταξύ άλλων για την αγορά στρατιωτικού εξοπλισμού και πρώτων υλών.
Εδώ βρίσκεται η ουσία της υπόθεσης: οι κυβερνοκλοπές δεν είναι απλώς ένας τρόπος απόκτησης παράνομου πλούτου.
Μπορούν να αποτελέσουν μηχανισμό που επιτρέπει σε ένα κράτος να αποκτά πρόσβαση σε πόρους, να περιορίζει την επίδραση των κυρώσεων και να διατηρεί ενεργά προγράμματα που διαφορετικά θα ήταν πολύ δυσκολότερο να χρηματοδοτήσει.
Και αυτό αλλάζει τον τρόπο με τον οποίο πρέπει να αντιμετωπίζεται η κυβερνοασφάλεια. Δεν αφορά πλέον μόνο την προστασία τραπεζών, επιχειρήσεων ή ιδιωτών. Αφορά και την εθνική ασφάλεια, την εφαρμογή των διεθνών κυρώσεων και την ικανότητα της διεθνούς κοινότητας να περιορίζει τις οικονομικές δυνατότητες κρατών που παραβιάζουν τις αποφάσεις του ΟΗΕ.
Η επόμενη απειλή μπορεί να βρίσκεται μέσα στο λογισμικό που χρησιμοποιούμε
Η υπόθεση FaceStealer αποκαλύπτει και μια ακόμη εξέλιξη που ενδέχεται να αποδειχθεί σημαντικότερη από τις ίδιες τις κλοπές κρυπτονομισμάτων.
Οι βορειοκορεατικές ομάδες έχουν αρχίσει να στρέφονται όλο και περισσότερο εναντίον προγραμματιστών και συντηρητών λογισμικού ανοικτού κώδικα. Στόχος τους είναι να αποκτήσουν πρόσβαση στους υπολογιστές και στους λογαριασμούς που χρησιμοποιούνται για τη διαχείριση αποθετηρίων λογισμικού.
Μια τέτοια διείσδυση μπορεί να έχει συνέπειες πολύ μεγαλύτερες από την απώλεια χρημάτων ενός μεμονωμένου θύματος. Εάν ένας χάκερ αποκτήσει πρόσβαση σε έναν αξιόπιστο προγραμματιστή και καταφέρει να εισαγάγει κακόβουλο κώδικα σε ένα ευρέως χρησιμοποιούμενο λογισμικό, η επίθεση μπορεί να επηρεάσει χιλιάδες ή ακόμη και εκατομμύρια χρήστες και οργανισμούς.
Πρόκειται για αυτό που στον χώρο της κυβερνοασφάλειας ονομάζεται επίθεση στην αλυσίδα εφοδιασμού λογισμικού (software supply chain attack).
Η εξέλιξη αυτή δείχνει ότι το ενδιαφέρον της Πιονγιάνγκ δεν περιορίζεται στην άμεση οικονομική απόδοση μιας κυβερνοεπίθεσης. Η πρόσβαση σε ψηφιακές υποδομές, λογαριασμούς και συστήματα που χρησιμοποιούνται διεθνώς μπορεί να δημιουργήσει πολύ ευρύτερες δυνατότητες διείσδυσης.
Ένας στρατός χωρίς σύνορα
Η Βόρεια Κορέα δεν χρειάζεται να ανταγωνιστεί τις ΗΠΑ ή την Κίνα σε κάθε τομέα της συμβατικής στρατιωτικής ισχύος για να προκαλέσει σοβαρές συνέπειες στο διεθνές σύστημα.
Μπορεί να αξιοποιεί τις αδυναμίες μιας παγκοσμιοποιημένης οικονομίας, στην οποία τα χρήματα, οι πληροφορίες και οι ψηφιακές υπηρεσίες κινούνται με ταχύτητα που συχνά ξεπερνά τις δυνατότητες των κρατικών μηχανισμών ελέγχου.
Η αντίφαση είναι εντυπωσιακή: ένα κράτος με περιορισμένη πρόσβαση στις διεθνείς αγορές έχει καταφέρει να αξιοποιήσει ακριβώς την παγκόσμια διασύνδεση της οικονομίας για να δημιουργήσει νέες πηγές εσόδων.
Οι κυρώσεις μπορούν να περιορίσουν τις νόμιμες συναλλαγές, δεν μπορούν όμως από μόνες τους να σταματήσουν μια καλά οργανωμένη επιχείρηση που λειτουργεί μέσα από χιλιάδες υπολογιστές και διασυνοριακά δίκτυα.
Η απάντηση δεν μπορεί να είναι μόνο η καταδίωξη των χάκερ μετά από κάθε μεγάλη κλοπή.
Απαιτείται συντονισμός κρατών, χρηματοπιστωτικών οργανισμών, ανταλλακτηρίων κρυπτονομισμάτων και εταιρειών τεχνολογίας, αλλά και αποτελεσματικότερη επιτήρηση των δικτύων που μετατρέπουν τα κλεμμένα ψηφιακά περιουσιακά στοιχεία σε πραγματικούς οικονομικούς πόρους.
Ο Κιμ Γιονγκ Ουν δεν χρειάζεται να στείλει στρατιώτες σε μια δυτική τράπεζα ή σε ένα χρηματιστήριο για να αποκτήσει πρόσβαση στα χρήματά τους. Αρκεί να βρει το ψηφιακό κενό που θα του επιτρέψει να φτάσει σε αυτά.
Και όσο η διεθνής κοινότητα αντιμετωπίζει κάθε κυβερνοκλοπή ως ένα μεμονωμένο περιστατικό ηλεκτρονικού εγκλήματος, κινδυνεύει να υποτιμά τη μεγαλύτερη διάσταση του προβλήματος: ότι απέναντί της δεν βρίσκεται απλώς ένα δίκτυο απατεώνων, αλλά ένας μηχανισμός που λειτουργεί
Διαβάστε τις Ειδήσεις σήμερα και ενημερωθείτε για τα πρόσφατα νέα.
Ακολουθήστε το Skai.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.